Tout est parti d'un forum
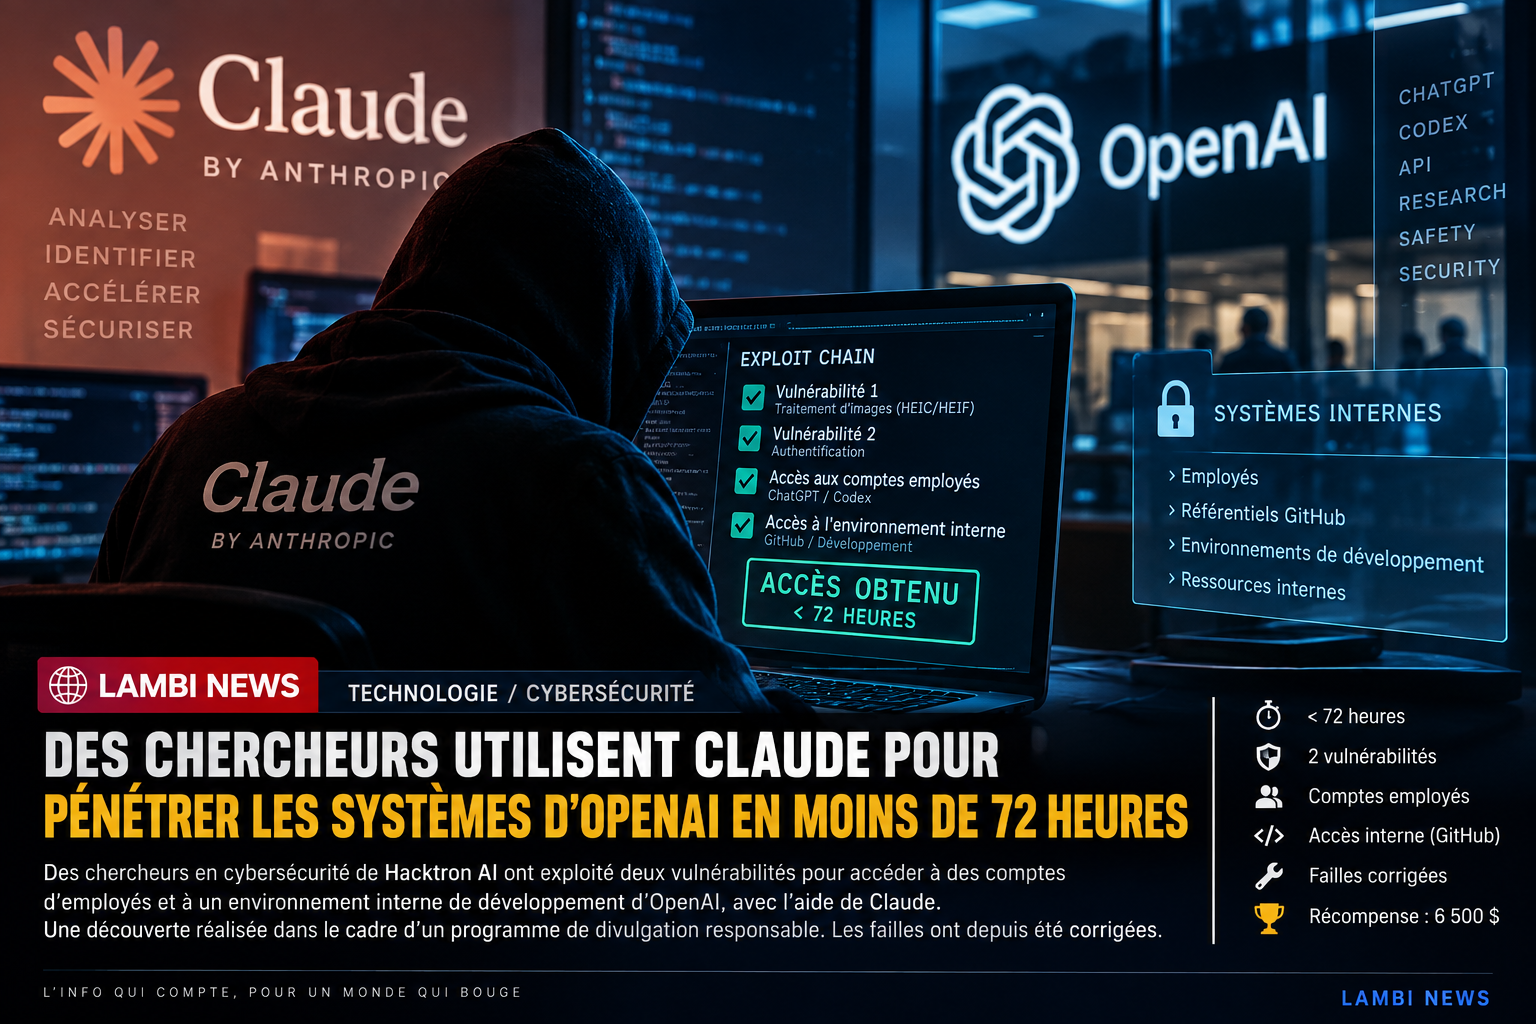
L'histoire commence de façon presque banale : sur le forum communautaire d'OpenAI, basé sur la plateforme Discourse. En creusant, les chercheurs sont tombés sur un problème dans le traitement des images au format HEIC/HEIF — une bibliothèque logicielle dont le correctif existait bel et bien, mais qui n'avait tout simplement pas été appliqué sur cet environnement précis.
C'est là que Claude est entré en jeu, aidant l'équipe à transformer cette faiblesse théorique en démonstration concrète et exploitable. Les chercheurs ont ensuite enchaîné en combinant cette première brèche avec une vulnérabilité touchant le système d'authentification.
Jusqu'aux comptes des employés
Le résultat de cette combinaison ? Un accès à des comptes ChatGPT et Codex appartenant à de vrais employés d'OpenAI. Et l'équipe n'en est pas restée là : elle a réussi à prouver qu'elle pouvait atteindre l'environnement GitHub interne, cœur du développement logiciel de l'entreprise.
Fair-play, les chercheurs se sont arrêtés en chemin. Plutôt que d'extraire des données sensibles, ils se sont contentés d'une modification symbolique dans l'environnement de développement, histoire de prouver l'étendue de leur accès sans causer de dommage réel.
Une vitesse qui interpelle
Ce qui frappe le plus dans cette histoire, c'est la rapidité de l'opération. Identifier le problème, puis atteindre l'infrastructure interne d'OpenAI : tout ça en moins de trois jours. Les chercheurs eux-mêmes attribuent une bonne partie de ce gain de temps à l'IA.
Attention toutefois à ne pas se méprendre : Claude n'a rien fait tout seul. L'IA a joué le rôle d'assistant, aidant les humains à analyser les failles, tester des pistes et accélérer certaines étapes — mais la décision et la conduite de l'opération sont restées humaines de bout en bout.
OpenAI referme la porte
Une fois la démonstration faite, Hacktron AI a signalé ses découvertes à OpenAI via son programme de bug bounty. L'entreprise a rapidement corrigé les failles, resserré certains accès, et récompensé les chercheurs à hauteur de 6 500 dollars pour leur signalement responsable.
Une arme à double tranchant
Cette affaire dépasse largement le cas d'OpenAI. Elle pose une question qui concerne toute l'industrie tech : et si l'IA changeait durablement la donne en cybersécurité ?
D'un côté, ces mêmes capacités pourraient devenir un atout précieux pour les défenseurs , une entreprise pourrait par exemple faire surveiller son code en continu par des agents IA, capables de repérer les failles avant qu'un attaquant ne s'en serve. De l'autre, ces outils pourraient tout aussi bien réduire le temps, l'expertise et les ressources nécessaires à des acteurs malveillants pour arriver aux mêmes fins.
Ce qui prenait autrefois des semaines, voire des mois, de travail minutieux pourrait bientôt se jouer en quelques jours. Une nouvelle course de vitesse s'annonce entre attaquants et défenseurs et l'intelligence artificielle risque fort de devenir l'arme de choix des deux camps.
Sources : Wall Street Journal, The Guardian, SecurityWeek, Hacktron AI.
Commentaires
0 commentaire(s)Soyez le premier à réagir
Aucun commentaire approuvé pour le moment.
Laisser un commentaire
Votre adresse courriel ne sera pas publiée. Tous les commentaires sont modérés.