Des failles qui touchent PHP lui-même
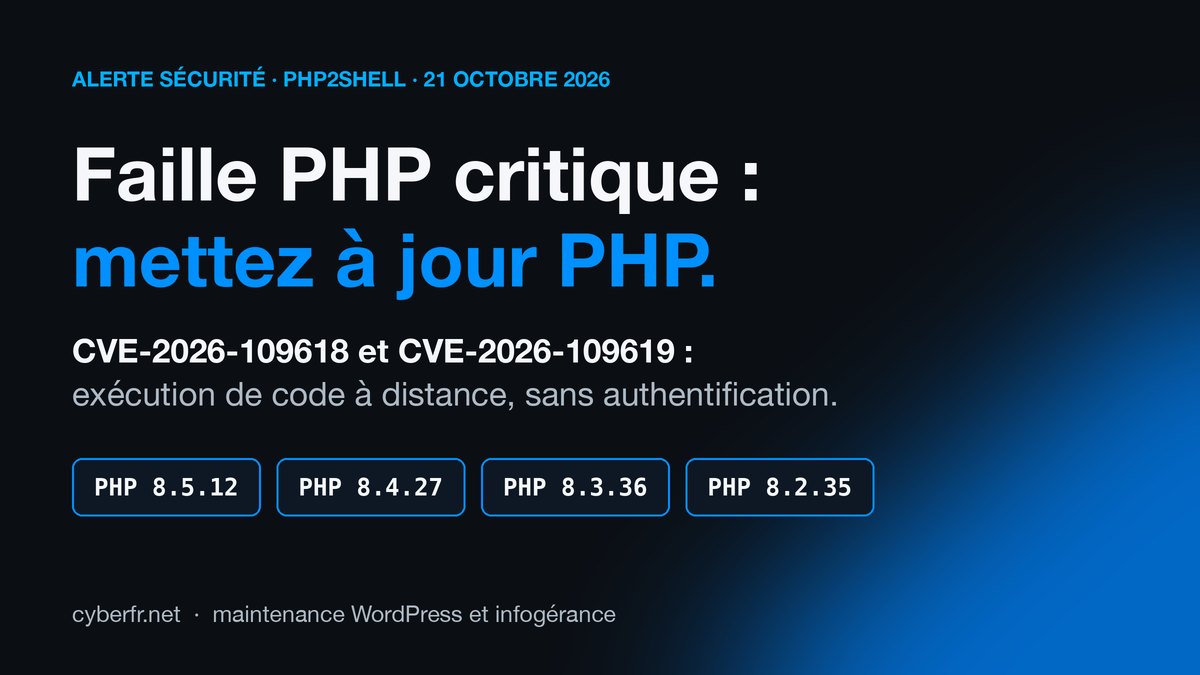
Selon le ministre des Sciences, Bae Kyung-hoon, ces deux failles permettent à un attaquant d'exécuter des commandes sur un serveur à distance, sans authentification. Elles pourraient aussi servir à voler des données ou à mettre des sites hors ligne. Comme elles touchent le langage lui-même, même un site bien codé peut être vulnérable. La KISA, l'agence sud-coréenne de cybersécurité, décrit deux types de failles : une gestion incorrecte des exceptions et une utilisation de mémoire déjà libérée (« use-after-free »).
La KISA indique que les versions 8.2, 8.3, 8.4 et 8.5 de PHP peuvent être touchées. Elle presse les utilisateurs de PHP 8.1 ou antérieur de migrer, ces versions ne recevant plus de correctifs de sécurité.
28 000 entreprises averties
Le ministère et la KISA ont diffusé des consignes à environ 28 000 entreprises ayant désigné un responsable de la sécurité des systèmes d'information. Elles ont aussi été envoyées aux 5 900 membres du réseau de partage de menaces C-TAS, à 1 068 entreprises certifiées ISMS, ainsi qu'aux hébergeurs web et aux centres de données. Les infrastructures d'information et de communication majeures, au nombre de 111, figurent également parmi les destinataires.
La Présidence a réuni jeudi son Bureau de la sécurité nationale avec des responsables du renseignement, de la défense et de la science, afin d'examiner la réponse dans les secteurs public, privé et militaire. Les institutions publiques et l'armée seraient relativement protégées, car elles utilisent peu PHP.
Un risque important pour le secteur privé
Selon la société de cybersécurité AhnLab, la Corée du Sud comptait environ 110 000 serveurs utilisant des versions vulnérables avant la publication des correctifs, soit le sixième total mondial. PHP fait fonctionner environ 75 % des sites dont le langage serveur est identifiable. Plus de 140 000 sites sud-coréens, soit environ 87 % du total, l'utilisent.
Les hébergeurs Cafe24 et Gabia ont appliqué les correctifs en urgence. Mais la mise à jour peut faire planter d'anciens sites, ce qui complique la tâche des PME sans personnel dédié à la sécurité. Le ministère étudie une aide au correctif d'urgence pour ces entreprises.
Vérifier les intrusions, même après la mise à jour
Les détails des failles circulent déjà parmi les pirates. Les autorités demandent donc de contrôler les journaux d'accès à la recherche d'anomalies et de fichiers de contrôle à distance (« web shells »), et de signaler sans délai tout soupçon de compromission à la KISA. Elles rappellent aussi que PHP peut tourner sur de vieilles pages oubliées, des boutiques en ligne sous-traitées ou des écrans de gestion d'équipements.
La situation est mondiale. Plusieurs gouvernements asiatiques ont ordonné des contrôles de cybersécurité, et la Chine a demandé aux organisations d'inspecter immédiatement leurs systèmes. Le Premier ministre japonais, Sanae Takaichi, a lui-même appelé sur X à appliquer rapidement les correctifs.
Commentaires
0 commentaire(s)Soyez le premier à réagir
Aucun commentaire approuvé pour le moment.
Laisser un commentaire
Votre adresse courriel ne sera pas publiée. Tous les commentaires sont modérés.